






⭐ Προσθέστε το HappenedNow στα Αγαπημένα της Google
Μείνετε ενημερωμένοι με τις τελευταίες ειδήσεις προσθέτοντας το HappenedNow στις πηγές ειδήσεων της Google.
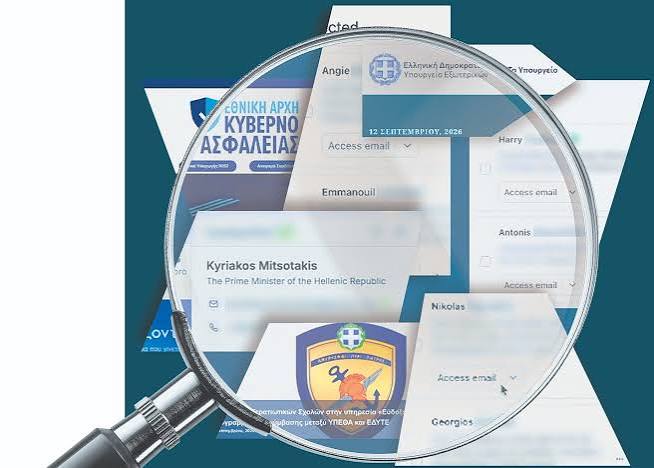
➕ Προσθήκη στη GoogleΜία εβδομάδα μετά τις αποκαλύψεις του «Βήματος της Κυριακής», για την ανεξέλεγκτη λειτουργία των πλατφορμών διακίνησης δεδομένων, με διάθεση ακόμη και στοιχείων του Πρωθυπουργού, υπουργών και κρατικών λειτουργών που υπηρετούν σε ευαίσθητες για την εθνική ασφάλεια θέσεις, η ΑΠΔΠΧ τοποθετείται.
Η Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα αφήνει ανοιχτό το ενδεχόμενο κυρώσεων και διορθωτικών μέτρων, όπως διαταγή διαγραφής δεδομένων, ενώ ζητεί παράλληλα να της τεθούν υπ’ όψιν τα στοιχεία που τεκμηριώνουν το ρεπορτάζ για να τα αξιολογήσει, στο πλαίσιο εν εξελίξει έρευνας, που ξεκίνησε με προηγούμενη καταγγελία, για το σύνολο της νομιμότητας της εν λόγω δραστηριότητας.
Το ρεπορτάζ της 20/9 έβαλε το θέμα στον δημόσιο διάλογο, πυροδοτώντας ανακοινώσεις από την Εθνική Αρχή Κυβερνοασφάλειας, αλλά και την κυβέρνηση διά του εκπροσώπου Παύλου Μαρινάκη.
Σε μια προσπάθεια να υποβαθμιστεί το θέμα, επέλεξαν κατ’ αρχάς να τονίσουν πως τα δεδομένα που διακινούνται δεν αποτελούν προϊόν υποκλοπής ή κυβερνοεπίθεσης. Μόνο που το ρεπορτάζ του «Βήματος» ουδέποτε υποστήριξε ότι υπήρξε κυβερνοεπίθεση.
Το ερώτημα ήταν και παραμένει διαφορετικό: εάν ένας τεράστιος όγκος προσωπικών και επαγγελματικών δεδομένων κρατικών λειτουργών είναι συγκεντρωμένος, συσχετισμένος και εμπορικά διαθέσιμος, αρκεί το γεγονός ότι δεν παραβιάστηκε κάποιο κρατικό πληροφοριακό σύστημα για να θεωρηθεί ότι δεν υπάρχει ζήτημα ασφάλειας;
Απαντώντας στην ανακοίνωση της ΕΑΚ (με μια επιστολή που μπορείτε να διαβάσετε στην ηλεκτρονική έκδοση του «Βήματος», tovima.gr), ο ιταλός ειδικός κυβερνοασφάλειας Αντρέα Μαβίλα, που ανέδειξε το θέμα έθεσε ακριβώς αυτή τη διάσταση.
Οπως επισημαίνει, «γιατί να επιτεθεί κάποιος σε ένα προστατευμένο δίκτυο, αφήνοντας ψηφιακά ίχνη και εκτιθέμενος σε σοβαρό ποινικό κίνδυνο, όταν μπορεί να βρει μεγάλο μέρος των πληροφοριών που χρειάζεται έξω από το δίκτυο;».
Το ενδιαφέρον είναι ότι – παρά την προσπάθεια υποβάθμισης του θέματος – την ίδια καμπάνα προειδοποίησης σημαίνει στη συνέχεια της ανακοίνωσής της και η ίδια η ΕΑΚ.
Τονίζει ότι πρόκειται για σοβαρό φαινόμενο και εκδίδει δέσμη οδηγιών προς όλους, «αξιωματούχους, δημόσιους λειτουργούς και πολίτες» συστήνοντας μεταξύ άλλων να προχωρήσουν σε «καθαρισμό ιστορικού αποτυπώματος: έλεγχο και ανωνυμοποίηση παλαιών καταχωρήσεων WHOIS, αφαίρεση στοιχείων από παλιές σελίδες φορέων, αιτήματα διαγραφής προς data brokers».
Είναι μια σύσταση που αποκτά ιδιαίτερο βάρος όταν αφορά κρατικούς λειτουργούς, καθώς αναγνωρίζει ότι η συγκέντρωση και παραμονή τέτοιων δεδομένων στις πλατφόρμες, δημιουργεί ζήτημα που απαιτεί αντιμετώπιση.
Το κινητό του Πρωθυπουργού
Ενδιαφέρον όμως παρουσιάζει και η στάση της κυβέρνησης απέναντι στην αποκάλυψη ότι αριθμός κινητού που ανήκει στον Πρωθυπουργό ακόμη και σήμερα, πωλείται στις εν λόγω πλατφόρμες.
Ο κυβερνητικός εκπρόσωπος επικαλέστηκε την ΕΑΚ για να πει ότι ο αριθμός είναι παλιός («Το Βήμα» είναι σε θέση να γνωρίζει ότι χρησιμοποιείται ακόμη από τον κ. Μητσοτάκη) και έχει μάλιστα εμφανιστεί σε δημόσια προσβάσιμη σελίδα στο Διαδίκτυο από το 2018.
Με λίγα λόγια, αυτό που όταν συνέβη στη Γερμανία με το κινητό του καγκελαρίου Μερτς και στην Ιταλία με το κινητό της Μελόνι και του προέδρου Ματαρέλα κινητοποίησε τον μηχανισμό, στην Ελλάδα η κυβέρνηση το προσπερνά με το επιχείρημα πως εδώ και 8 χρόνια κάποιος είχε ήδη αναρτήσει τον αριθμό σε κείμενο στο Διαδίκτυο.
Και πού εξαντλείται αλήθεια αυτή η λογική; Κι αν το κινητό του κ. Μητσοτάκη το είχε αναρτήσει πολιτικός του αντίπαλος στο Διαδίκτυο, τι απάντηση δίνει η Πολιτεία για τα κινητά υπουργών και αξιωματούχων που επίσης επιβεβαιώσαμε ότι διακινούνται αφειδώς και ανέλεγκτα; Αν κάποιος αναρτήσει μια λίστα με τα τηλέφωνα αξιωματούχων της ΕΥΠ, θα τα αφήσουμε σε κοινή θέα 8 χρόνια και θα θεωρήσουμε αποδεκτή τη διακίνησή τους από μεσίτες δεδομένων;
Την αυτονόητα αρνητική απάντηση την επιβεβαιώνει επισήμως στο «Βήμα» και η ΑΠΔΠΧ, τονίζοντας πως «ο εκάστοτε υπεύθυνος επεξεργασίας δεδομένων θα πρέπει να είναι σε θέση να τεκμηριώσει τη νομιμότητα των δραστηριοτήτων του».
Τονίζεται επίσης ότι «κατά κανόνα, χρήση προσωπικών πληροφοριών που αναρτούμε στο Διαδίκτυο, μπορεί να γίνεται για συναφή σκοπό και με ενημέρωση του υποκειμένου των δεδομένων». Περισσεύει μάλλον να ειπωθεί κατά συνέπεια πως η διαρροή ενός κινητού από πολιτικό αντίπαλο του Πρωθυπουργού δεν μπορεί να θεωρείται νομιμοποιητική βάση για την εμπορία του αριθμού του.
Επιβεβαιώνοντας το ρεπορτάζ, που εξηγεί πως ένας αριθμός κινητού και ένα mail μπορούν να εργαλειοποιηθούν ως Δούρειος Ιππος για κάθε κακόβουλη ενέργεια, η Εθνική Αρχή Κυβερνοασφάλειας επισημαίνει έναν προς έναν τους κινδύνους που ελλοχεύουν στην προσβασιμότητα των δεδομένων με ιδιαίτερη αναφορά στη συσχέτισή τους: «Το ανησυχητικό», τονίζει ο διοικητής της ελληνικής Εθνικής Αρχής Κυβερνοασφάλειας Μιχάλης Μπλέτσας, «δεν είναι το μεμονωμένο στοιχείο, αλλά η δυνατότητα μαζικής διασύνδεσης αριθμών, ρόλων και σχέσεων – ζήτημα που αγγίζει και την εθνική ασφάλεια». Εδώ αξίζει να σταθούμε λίγο παραπάνω.
Στην έρευνα του, ο ιταλός ειδικός Κυβερνοασφάλειας Αντρέα Μαβίλα αποκαλύπτει ακριβώς αυτό: Μπαίνοντας στη σελίδα της Αστυνομίας, του υπουργείου Εξωτερικών, του υπουργείου Αμυνας και άλλων αντίστοιχων νευραλγικών οργανισμών της πολιτείας, με λίγα κλικ, μέσω αυτών των πλατφορμών, βλέπει ολόκληρη τη δομή τους, με τηλέφωνα και ηλεκτρονικές διευθύνσεις. Δεν χρειάζεται να ψάξει για μεμονωμένα ονόματα. Μπαίνει στην ιστοσελίδα και βρίσκει ό,τι χρειάζεται. Τόσο απλά.
Αυτό που χαρακτηρίζει ανησυχητικό η ΕΑΚ, είναι αυτό ακριβώς που αποδεικνύει ότι συμβαίνει ήδη στο κράτος μας, όπως και στις περισσότερες χώρες του κόσμου, ο Αντρέα Μαβίλα. «Το Βήμα» απηύθυνε σχετικά ερωτήματα προς τα υπουργεία Εξωτερικών και Αμυνας και ως αυτή την ώρα δεν υπήρξε απάντηση.
ΑΠΔΠΧ: Μπορούμε να διατάξουμε διαγραφή
Γι’ αυτό άλλωστε και η αρμόδια ΑΠΔΠΧ ζητεί («Βήμα» 20/9) από κάθε φορέα «να λαμβάνει κατάλληλα μέτρα ασφάλειας, εφόσον έχει κρίνει ότι τα στοιχεία αυτά δεν πρέπει να είναι δημόσια», τονίζοντας πως «πέραν των ζητημάτων Προσωπικών Δεδομένων εδώ τίθεται θέμα εφαρμογής και της νομοθεσίας για την κυβερνοασφάλεια και ενδεχομένως για την εθνική ασφάλεια».
Η Ανεξάρτητη Αρχή διεξάγει σχετική έρευνα και δηλώνει πως μετά την εξέταση της υπόθεσης θα αξιολογήσει τη λήψη μέτρων. Προσθέτει ότι, μεταξύ άλλων, έχει τη δυνατότητα να διατάξει διαγραφή ή διακοπή επεξεργασίας δεδομένων ως κύρωση. Οι κίνδυνοι που ελλοχεύουν στην ασυδοσία των πλατφορμών data brokers δεν αμφισβητείται από κανέναν. Και η ΕΑΚ και η ΑΠΔΠΧ επιβεβαιώνουν τους κινδύνους, βάζοντας ακόμη και θέμα εθνικής ασφάλειας. Η Ελλάδα όπως και όλες οι χώρες έχουν σήμερα την επιλογή ή να δώσουν τη μάχη, ή να προσπεράσουν το θέμα, ως ένα από τα αναπόφευκτα κακά της εποχής μας. Το θέμα είναι στα χέρια τους.
tovima.gr
Ακολουθήστε το HappenedNow.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις
Διαβάστε ολες τις ειδήσεις μας στο Facebook Group και μάθετε πρώτοι όλες τις ειδήσεις